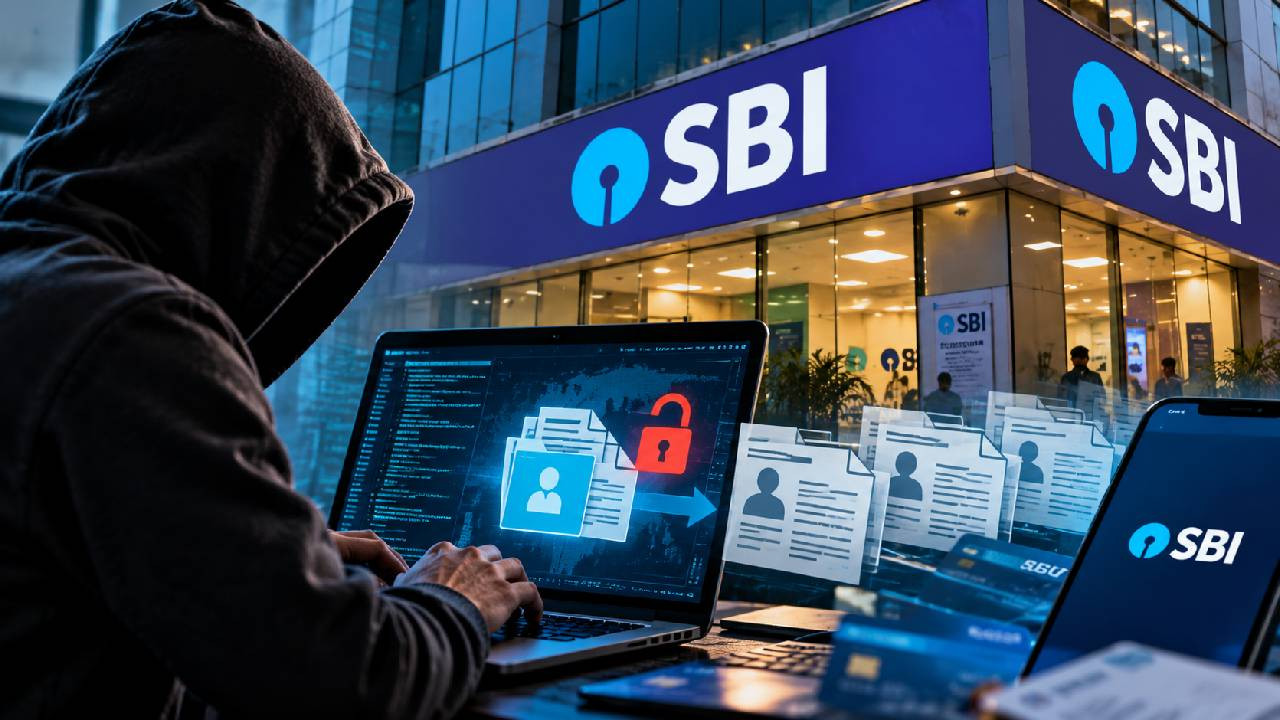
भारतीय स्टेट बैंक (SBI) की साइबर सुरक्षा को लेकर उस समय सवाल उठने लगे, जब ‘सिरियसिम’ नाम से सामने आए एक हैकर समूह ने बैंक से संबंधित गोपनीय दस्तावेज अपने पास होने का दावा किया। साइबर सुरक्षा गतिविधियों पर नजर रखने वाले ‘साइबरपल्स56’ नामक एक्स अकाउंट ने इस मामले को सार्वजनिक किया। उसके मुताबिक, कथित डेटा में करीब 3.75 लाख प्रविष्टियां CSV फॉर्मेट में और 2,722 PDF फाइलें शामिल हैं। इन रिकॉर्ड में ग्राहकों की निजी जानकारी और ऋण आवेदन से संबंधित कागजात होने की बात कही गई है। हालांकि, अभी यह प्रमाणित नहीं हुआ कि जानकारी वास्तव में SBI के सिस्टम से निकाली गई है।
ग्राहकों के कौन-कौन से रिकॉर्ड होने का दावा?
साइबरपल्स56 की ओर से साझा की गई जानकारी के अनुसार, कथित डेटा में ग्राहकों के पते, व्यक्तिगत विवरण, कर्ज लेने के लिए जमा किए गए आवेदन और खाता खोलने से जुड़े दस्तावेज शामिल हो सकते हैं। यदि यह जानकारी वास्तविक साबित होती है, तो इसका दायरा बैंकिंग गोपनीयता से आगे बढ़कर ग्राहकों की आर्थिक सुरक्षा तक पहुंच सकता है।
फिलहाल उपलब्ध विवरण से यह स्पष्ट नहीं है कि कथित रिकॉर्ड में कितने अलग-अलग ग्राहक शामिल हैं। एक ही व्यक्ति से संबंधित कई फाइलें या प्रविष्टियां मौजूद हो सकती हैं। इसलिए रिकॉर्ड की कुल संख्या को सीधे प्रभावित ग्राहकों की संख्या मानना उचित नहीं होगा।
साइबर सुरक्षा निगरानी खाते ने कब दी जानकारी?
रिपोर्ट के मुताबिक, साइबरपल्स56 ने पहली बार 16 अक्टूबर को इस दावे का उल्लेख किया था। इसके बाद कथित डेटा की मात्रा और उसमें शामिल दस्तावेजों को लेकर जानकारी सामने आई। हालांकि, किसी स्वतंत्र साइबर सुरक्षा जांच के नतीजे सार्वजनिक नहीं हुए हैं, जिनसे यह साबित हो सके कि डेटा असली है या उसका स्रोत बैंक का आंतरिक नेटवर्क है। साइबर घटनाओं के मामलों में केवल हैकर समूह का दावा किसी सिस्टम में सेंध लगने का अंतिम प्रमाण नहीं माना जाता। यह भी जांचना जरूरी होता है कि प्रस्तुत फाइलें वास्तविक हैं, पुरानी जानकारी से तैयार की गई हैं या किसी दूसरे स्रोत से जुटाई गई हैं।
डेटा वास्तविक निकला तो बढ़ सकता है धोखाधड़ी का खतरा
साइबर सुरक्षा से जुड़े जानकारों की चेतावनी है कि यदि कथित दस्तावेज प्रामाणिक पाए जाते हैं, तो उनका इस्तेमाल कई तरह के अपराधों में किया जा सकता है। व्यक्तिगत विवरण और वित्तीय दस्तावेजों के आधार पर अपराधी ग्राहकों को निशाना बनाकर फर्जी फोन कॉल, ईमेल या संदेश भेज सकते हैं।
ऐसी जानकारी के जरिए पहचान की नकल करना, नकली ऋण आवेदन तैयार करना और फिशिंग के माध्यम से बैंकिंग विवरण हासिल करने की कोशिश की जा सकती है। हालांकि, मौजूदा मामले में इन आशंकाओं के आधार पर यह नहीं कहा जा सकता कि किसी ग्राहक के खाते से रकम निकाली गई है या किसी व्यक्ति को नुकसान पहुंचा है।
SBI की आधिकारिक प्रतिक्रिया का इंतजार
खबर में उपलब्ध जानकारी के अनुसार, रिपोर्ट प्रकाशित होने तक भारतीय स्टेट बैंक की ओर से इस कथित डेटा लीक पर कोई आधिकारिक बयान सामने नहीं आया था। बैंक या संबंधित साइबर सुरक्षा एजेंसियों की जांच के बिना घटना की वास्तविक स्थिति स्पष्ट नहीं है।
ग्राहकों को एहतियात के तौर पर किसी अनजान लिंक पर क्लिक करने, संदिग्ध संदेशों में बैंकिंग जानकारी साझा करने और फोन पर OTP या पासवर्ड बताने से बचना चाहिए। यदि कोई व्यक्ति बैंक अधिकारी बनकर गोपनीय जानकारी मांगे, तो उसकी पहचान आधिकारिक माध्यम से सत्यापित करनी चाहिए। फिलहाल सबसे अहम सवाल यही है कि कथित रिकॉर्ड असली हैं या नहीं और क्या वास्तव में SBI के सिस्टम की सुरक्षा प्रभावित हुई है।